 Poczta
 Centrum Klienta
 Powrót
Klucz sprzętowy YubiKey - jak działa i do czego służy?
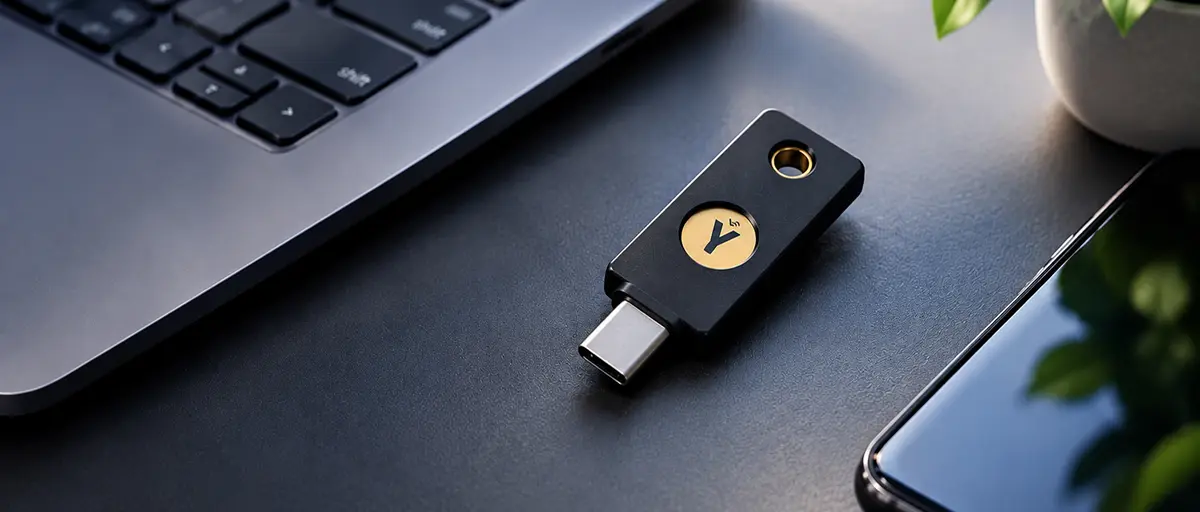
Logowanie za pomocą loginu i hasła coraz częściej nie wystarcza. Dlatego wiele serwisów oferuje dziś uwierzytelnianie dwuskładnikowe (2FA), które dodaje kolejną warstwę ochrony. Może nią być kod z aplikacji uwierzytelniającej, SMS, wiadomość e-mail czy powiadomienie push. Jest jednak jeszcze jedna możliwość, czyli fizyczny klucz bezpieczeństwa, taki jak YubiKey. To niewielkie urządzenie, które może służyć do zabezpieczania kont, dostępu do serwerów czy kluczy SSH.
Czym jest YubiKey?
YubiKey to niewielki klucz sprzętowy firmy Yubico. Wyglądem przypomina pendrive, ale jego zadaniem nie jest przechowywanie plików. Służy przede wszystkim do bezpiecznego uwierzytelniania użytkownika. W zależności od modelu można korzystać m.in. z USB-A, USB-C czy NFC. Przykładowo YubiKey 5C NFC pozwala zarówno podłączyć urządzenie do portu USB-C, jak i zbliżyć je do telefonu wyposażonego w NFC. Podczas logowania w obsługiwanym serwisie użytkownik może zostać poproszony o podłączenie klucza i dotknięcie jego powierzchni. Sam fakt posiadania fizycznego urządzenia staje się dodatkowym elementem potwierdzającym tożsamość.
Dlaczego klucz sprzętowy może być bezpieczniejszy od kodu SMS?
2FA znacząco zwiększa bezpieczeństwo konta, ale poszczególne metody uwierzytelniania nie zapewniają takiej samej ochrony. Kod wysłany SMS-em lub e-mailem można przechwycić w określonych scenariuszach. Podobnie kod jednorazowy z aplikacji uwierzytelniającej trzeba przepisać podczas logowania.
Klucz sprzętowy działa inaczej. W przypadku standardów wykorzystujących kryptografię, takich jak FIDO2/WebAuthn, podczas rejestracji serwis otrzymuje odpowiednie dane umożliwiające późniejszą weryfikację, natomiast prywatna część klucza pozostaje na urządzeniu. Istotną zaletą jest również powiązanie uwierzytelniania z właściwą domeną. Oznacza to, że mechanizmy FIDO są odporne na typowy scenariusz phishingowy, w którym użytkownik trafia na podrobioną stronę logowania. Samo poznanie hasła przez oszusta nie wystarcza wtedy do przeprowadzenia uwierzytelnienia za pomocą klucza.
YubiKey i klucze SSH
Klucz sprzętowy może być szczególnie interesujący dla administratorów, programistów i osób pracujących z serwerami. YubiKey może współpracować z kluczami SSH wykorzystującymi FIDO2. Dzięki temu uwierzytelnianie dostępu do serwera może wymagać fizycznego urządzenia, a nie wyłącznie hasła lub klucza przechowywanego na komputerze. W praktyce oznacza to, że publiczną część klucza można dodać do konfiguracji serwera, natomiast odpowiednie dane kryptograficzne pozostają zabezpieczone przez urządzenie. Takie rozwiązanie można wykorzystać również w przypadku hostingu oferującego dostęp SSH.
Jeden klucz sprzętowy to za mało?
Fizyczny klucz ma jedną oczywistą wadę: można go zgubić albo uszkodzić. Dlatego przy zabezpieczaniu ważnych kont warto pomyśleć o drugim, zapasowym urządzeniu. Nie chodzi o skopiowanie pierwszego YubiKey. Poszczególne urządzenia mają własne dane uwierzytelniające. Zapasowy klucz trzeba więc osobno zarejestrować w usługach, z których chcemy korzystać. Dzięki temu utrata głównego urządzenia nie musi oznaczać utraty dostępu do kont. Dobrym rozwiązaniem jest też opisanie kluczy i rozróżnienie ich przeznaczenia. Jeden może być używany na co dzień, a drugi przechowywany w bezpiecznym miejscu jako awaryjny.
Co zrobić po zgubieniu YubiKey?
Samo znalezienie cudzego YubiKey nie daje automatycznie dostępu do kont jego właściciela. Urządzenie nie zawiera listy serwisów, loginów i haseł, z których korzysta użytkownik. Nie oznacza to jednak, że zgubiony klucz można całkowicie zignorować. Jeżeli urządzenie zostało utracone, należy jak najszybciej zalogować się do zabezpieczonych usług za pomocą zapasowej metody lub drugiego klucza i usunąć utracony klucz z listy zaufanych urządzeń. W przypadku SSH może to oznaczać usunięcie odpowiadającego mu klucza publicznego z konfiguracji serwera. Warto wcześniej odpowiednio opisać poszczególne klucze, aby w sytuacji awaryjnej łatwo rozpoznać, który należy unieważnić.
Co jeśli zgubimy cały komputer razem z YubiKey?
To już znacznie bardziej niekomfortowy scenariusz. Jeżeli ktoś jednocześnie uzyska dostęp do komputera, klucza sprzętowego i dodatkowych informacji potrzebnych do logowania, ryzyko jest większe. Dlatego bezpieczeństwo nie powinno opierać się na jednym zabezpieczeniu. Warto zadbać o:
- blokadę i szyfrowanie komputera,
- silne, unikalne hasło,
- uwierzytelnianie wieloskładnikowe,
- zapasowy klucz bezpieczeństwa,
- możliwość szybkiego unieważnienia utraconego urządzenia,
- odpowiednie zabezpieczenie dostępu SSH. YubiKey jest więc elementem całego systemu bezpieczeństwa, a nie jego jedynym składnikiem.
USB-C czy NFC?
Przy wyborze klucza warto zwrócić uwagę nie tylko na sam model, ale również na sposób jego używania. USB-C będzie wygodne w przypadku współczesnych komputerów i telefonów wyposażonych w odpowiednie złącze. NFC daje natomiast dodatkową możliwość korzystania z klucza ze smartfonem bez konieczności fizycznego podłączania urządzenia. Wystarczy zbliżyć klucz do telefonu, aby przeprowadzić odpowiednią operację uwierzytelnienia. Jeżeli klucz ma być wykorzystywany również mobilnie, NFC może być więc przydatnym dodatkiem.
Czy YubiKey jest wart swojej ceny?
Fizyczny klucz bezpieczeństwa kosztuje więcej niż konfiguracja aplikacji uwierzytelniającej. Do tego, jeśli chcemy mieć urządzenie zapasowe, koszt trzeba pomnożyć przez dwa. Dla osoby zabezpieczającej kilka niewrażliwych kont może to być zbędny wydatek. Zupełnie inaczej wygląda sytuacja w przypadku administratora serwerów, właściciela firmy, programisty pracującego z repozytoriami czy osoby posiadającej dostęp do szczególnie istotnych systemów. W takich przypadkach dodatkowa warstwa ochrony może mieć znacznie większe znaczenie.
Czy warto korzystać z klucza sprzętowego?
YubiKey nie zastępuje wszystkich innych metod bezpieczeństwa, ale może być bardzo wartościowym elementem uwierzytelniania wieloskładnikowego. Największą zaletą jest to, że do uwierzytelnienia potrzebny jest fizyczny przedmiot, a rozwiązania oparte na FIDO2 zapewniają dodatkową ochronę przed phishingiem. Klucz może również znaleźć zastosowanie przy zabezpieczaniu dostępu SSH.
Jeżeli zdecydujemy się na takie rozwiązanie, warto od razu pomyśleć o drugim urządzeniu, procedurze na wypadek jego utraty oraz bezpiecznym przechowywaniu klucza zapasowego. Dla osób, które mają dostęp do ważnych systemów i danych, fizyczny klucz bezpieczeństwa może być ciekawym krokiem w kierunku mocniejszego uwierzytelniania.
A Ty korzystasz już z klucza sprzętowego, czy nadal wystarcza Ci aplikacja uwierzytelniająca? Możesz zostawić komentarz pod filmem na YouTube.
 Skopiowano link do schowka


